Microcorp Tecnologia e Serviços

Continuidade no ar. Custo sob controle.

Para diretoria e gestores que precisam de nuvem, rede, segurança e voz sem inflar o quadro interno — e sem descobrir o custo real só depois da falha. DNA de Command Center e NOC 24×7: mapeamos o ambiente, tornamos o TCO legível e operamos com rotina clara para a empresa crescer com previsibilidade.

Falar com a Microcorp

O que nos orienta

Rotina antes de ferramenta

Você ganha previsibilidade: menos retrabalho e menos surpresa na fatura. Automatizar processo frágil só acelera o erro — por isso desenhamos a rotina antes de comprar software.

Decisão com contexto

Você ganha clareza para a diretoria: risco, indicador e próximo passo no mesmo quadro. Relatório sem decisão não é operação — é ruído caro.

Equipe estável, não herói

Você reduz dependência de “a pessoa certa no plantão”. Preferimos times e critério sob pressão — serviço que se sustenta quando o especialista não está na sala.

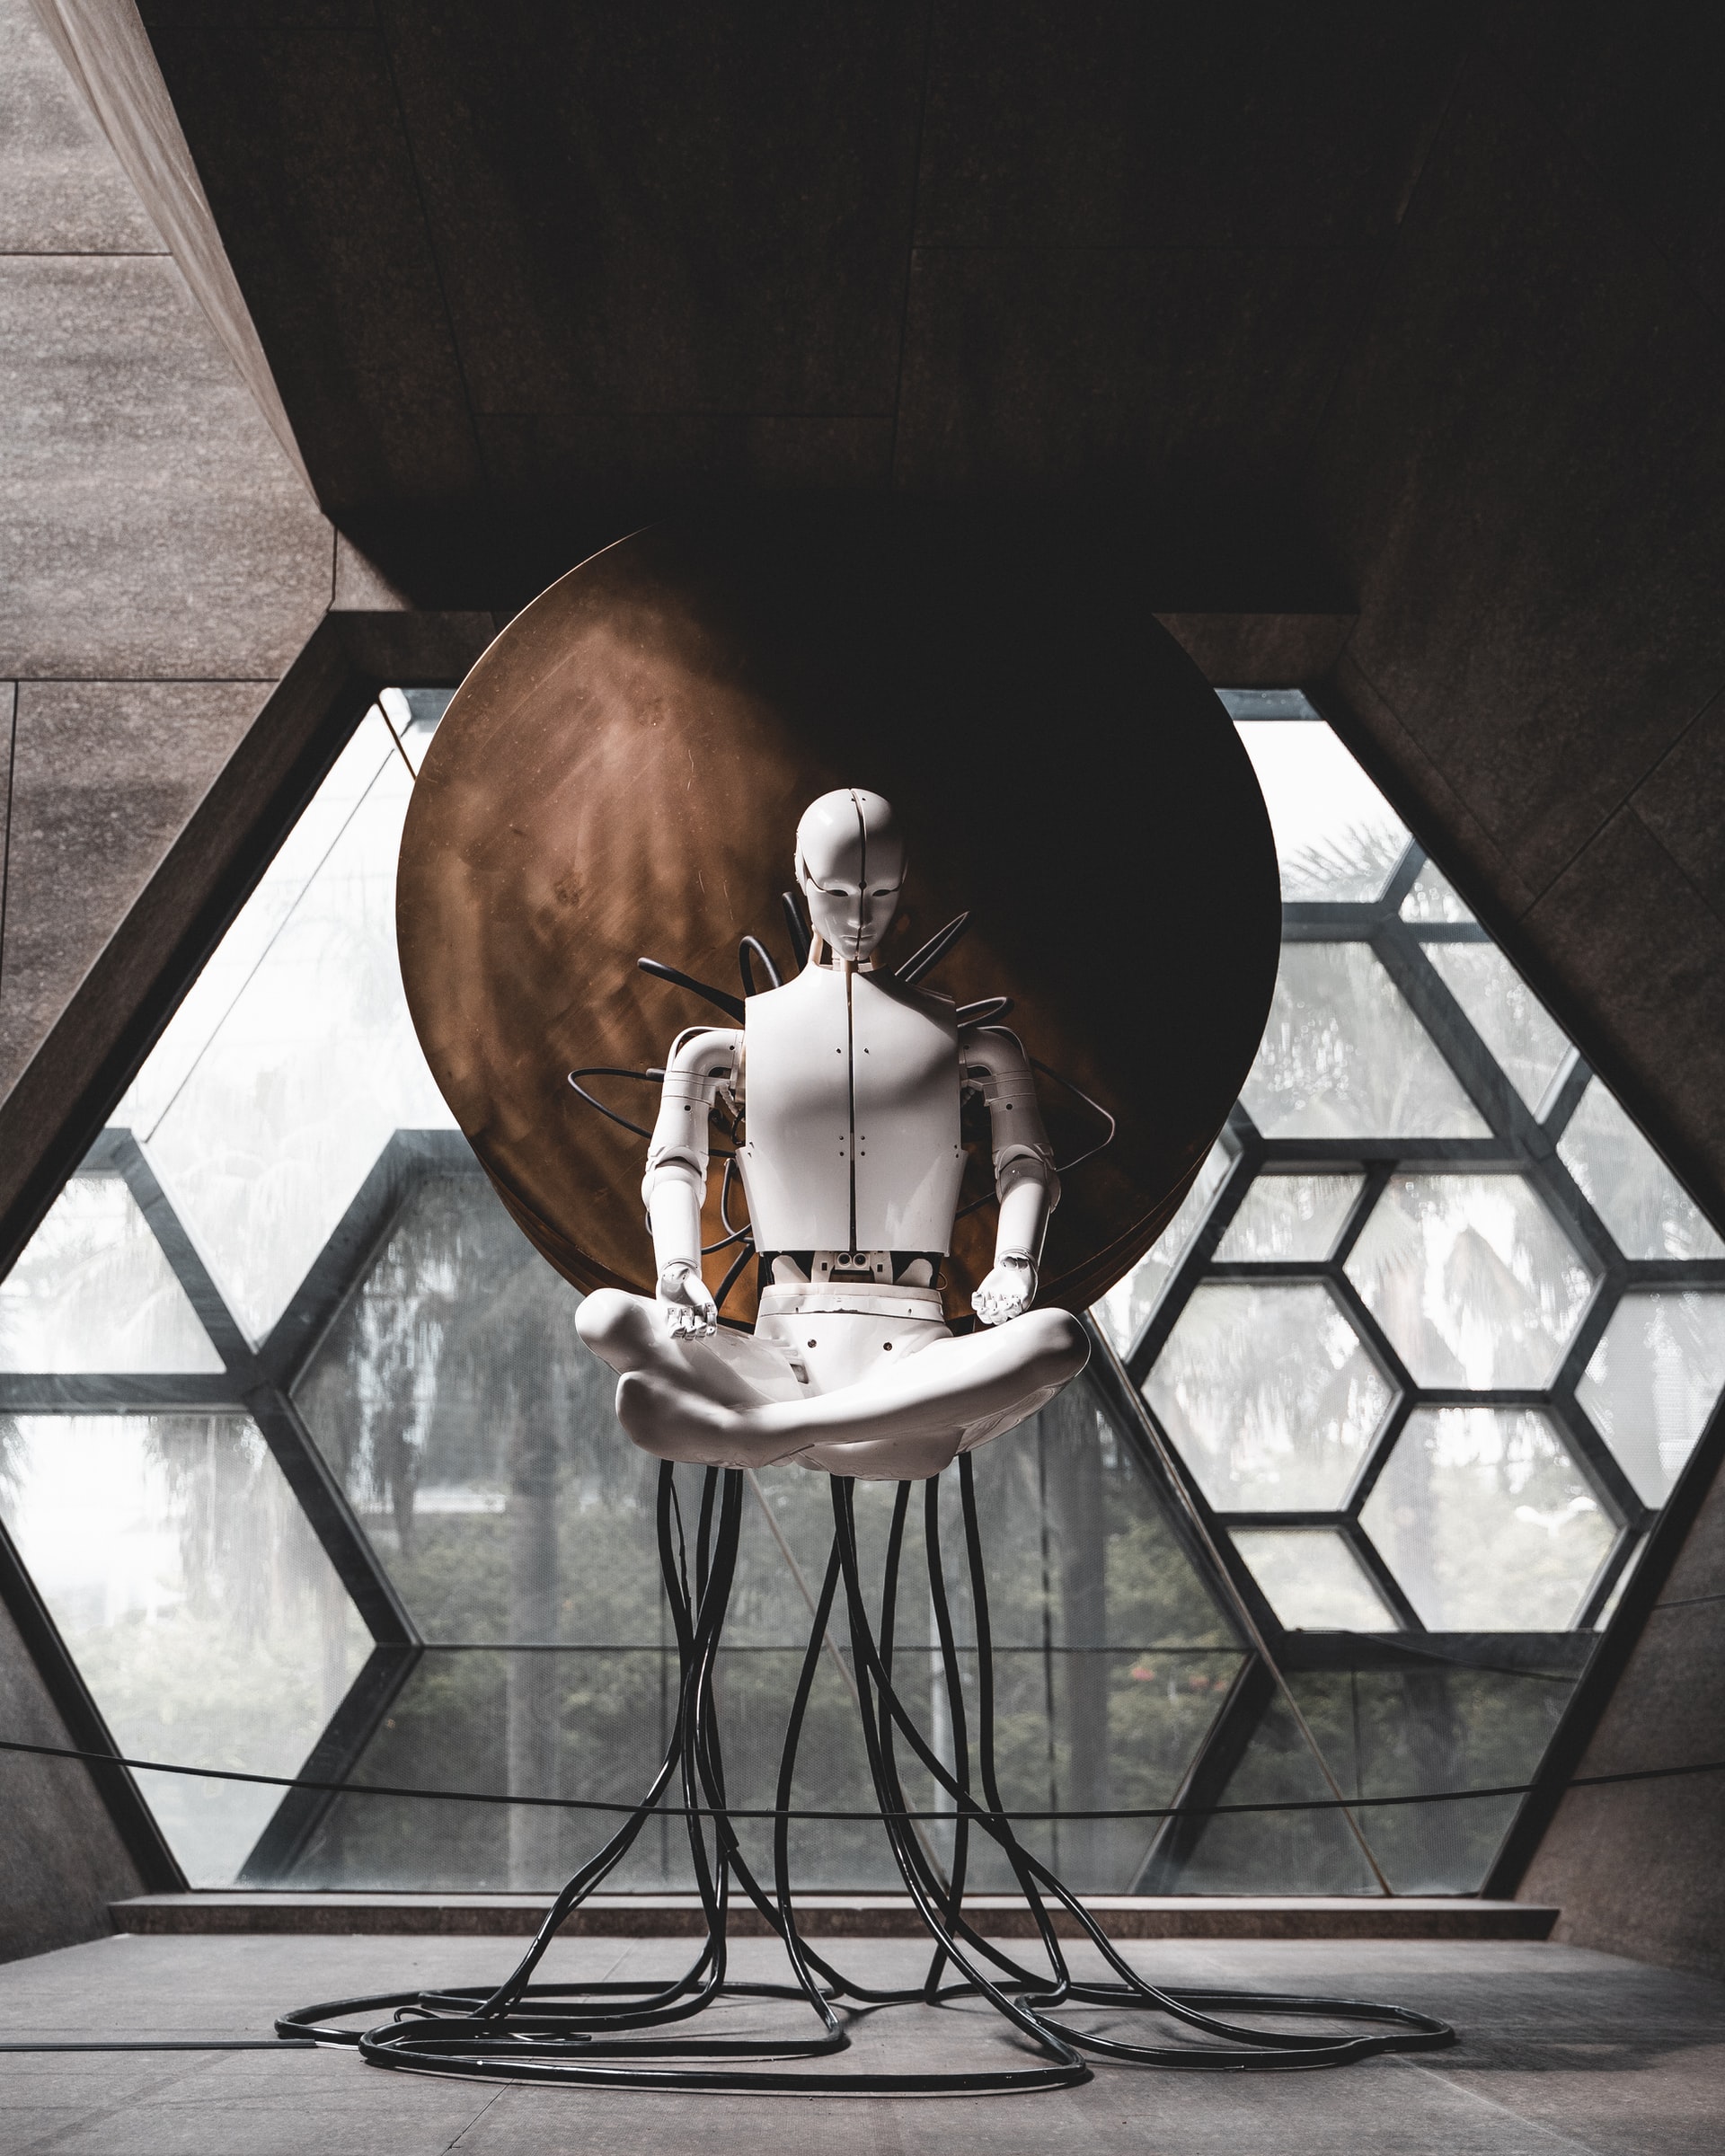
Figura robótica em ambiente de tecnologia, ilustrando automação e operação de TI

Missão

Manter a operação no ar com clareza para quem decide: menos improvisação sob pressão, ITSM com rastreio e ponte explícita entre o técnico e o negócio.

Para quem trabalhamos

Empresas em que a TI já é crítica para faturar e entregar — e a diretoria precisa de nuvem, rede, backup, segurança e voz sem inflar headcount nem perder visibilidade do custo de permanecer disponível.

Redução de TCO

TCO (Total Cost of Ownership) é o custo total de posse ao longo do ciclo: aquisição, operação, suporte, ociosidade, treinamento e downtime — não só o preço da licença.

Ajudamos a enxergar essa conta e a trocar gasto reativo por desenho: capacidade no tamanho certo, monitoramento contínuo e processos que o time sustenta — para a fatura e o risco falarem a mesma língua.

Automação e governança

Automatizar só reduz custo quando o processo já é estável. Somamos governança e indicadores — mais produção útil, menos desperdício e melhor proteção de pessoas e dados.
Diagnóstico objetivo

Inventário, riscos e prioridades — o projeto começa com escopo e critério de aceite, não com lista de desejos.

Reuniões híbridas

Presencial quando o chão de fábrica exige; remoto quando a decisão pode ser tomada à distância — ritmo alinhado ao negócio.

Perspectivas de TI

O que está mudando na operação — e o que isso exige de nuvem, segurança e rotina, sem moda vazia.

Defesa antes do incidente

A tendência é sair do “apagar fogo” e antecipar: monitoramento contínuo, acesso mínimo, backup imutável e restore testado. Continuidade deixa de ser apólice e vira rotina — downtime e ransomware entram direto no TCO.

Leitura: cibersegurança preventiva (Gartner, tendências 2026) e perfil de ransomware do NIST CSF 2.0.

Terceiros no perímetro

Ferramentas de gestão remota, SaaS e MSP ampliam a superfície. O risco do fornecedor precisa estar no contrato, no acesso privilegiado e no plano de incidente — não só no firewall da matriz.

Leitura: gestão de risco na cadeia de suprimentos de TI (NIST CSF 2.0 / C-SCRM).

Nuvem com soberania e TCO

Onde o dado vive importa: nuvem soberana/regional, híbrido ou on-premises por carga. Modernizar sem mapa de identidade, backup e custo por serviço só duplica fatura e risco geopolítico.

Leitura: geopatriação e colocação de cargas (Gartner, tendências 2026) + TCO no ciclo de vida.

Vamos mapear o próximo passo.

Priorizamos continuidade, risco de terceiros e nuvem no tamanho certo — para a diretoria ver ação com impacto no TCO, sem sacrificar a operação.

Falar com a Microcorp

Ofertas de negócio

O que a empresa sente no caixa e no risco — e o que entregamos para corrigir.

Capacidades técnicas Como atuamos

Nuvem AWS

Carga sobe e a fatura fica opaca para a diretoria. Dimensionamos com olhar de arquitetura: S3, EC2, RDS e VPC integrada à rede local — capacidade alinhada à demanda, com controle de acesso e de custo.

Nuvem Microsoft Azure

Modernizar sem duplicar gasto: AD híbrido, Intune/MDM, backup e recuperação sem “lift and shift” cego. Definimos o que fica on-premises e o que migra — com critério de negócio, não de moda.

Operação NOC + ITSM

Parar de gerir crise no chat. DNA de Command Center: monitoramento 24×7 com Incident, Problem e Change — alerta, prioridade, histórico e comunicação executiva no mesmo rito.

Infraestrutura

Filial que depende de “alguém no local” é risco operacional. Rede, servidores e acesso remoto com disciplina de mudança (GMUD) — da topologia ao runbook.

Segurança e SIEM

Incidente caro começa invisível. Perímetro, visibilidade de tráfego e telemetria (incl. Elastic SIEM quando o porte pede) — resposta alinhada ao monitoramento, não só ao firewall.

Telefonia VoIP

PABX legado prende mobilidade e engorda custo de linha. Ramais virtuais, siga-me e URA com ativos homologados — comunicação previsível para o time e para o cliente.

Mapa de ameaças cibernéticas ao vivo

Cibersegurança como decisão de negócio

Pesquisa Datafolha/Mastercard (“Barômetro da Segurança Digital”) indicou que 57% das empresas brasileiras nos setores de educação, finanças e seguros, tecnologia e telecom, saúde e varejo sofrem fraudes ou ataques com média ou alta frequência, e que só 32% mantêm uma área de cibersegurança.

Mais de 80% consideram o tema muito importante, mas para 39% ele não é prioridade orçamentária. Grande parte dos incidentes entra por terceiros e fornecedores. Controle de acesso, contrato e monitoramento — e resposta antes do incidente, não só depois — precisam existir dentro de casa e no vínculo com quem presta serviço.

Ilustração de crescimento da operação de TI

Mapa interativo da Check Point (conteúdo de terceiro). Só carrega quando você solicitar.

Mapa fornecido pela Check Point, via FEFIS Software Technologies.

Capacidades técnicas

O que sabemos entregar sob escopo — distinto das ofertas de negócio acima.

Armazenamento

Políticas de retenção, tiers e backup testado (incl. práticas de DR) — on-premises ou nuvem — priorizando integridade e custo de guarda, não capacidade ociosa.

Nuvem

Arquitetura híbrida e AWS: identidade, redes e recuperação definidas antes do provisionamento — para a fatura acompanhar a carga real.

Desenvolvimento

Integrações e aplicações alinhadas ao processo real: requisitos, teste e critério de aceite definidos antes da primeira entrega.

Infraestrutura

Desenho de LAN/WAN, VPN, hardening e endpoint (Intune/MDM quando aplicável) — documentação e runbook para quem opera depois da implantação.

IoT e telemetria

Sensores, conectividade e dados operacionais com escopo fechado — e stack de observação (Zabbix/Grafana) quando o sinal precisa virar alerta útil.

ITSM

Catálogo, Incident / Problem / Change, prioridades e base de conhecimento — para a fila deixar de viver em planilha ou chat solto.

NOC

Inventário de ativos, limiares de alerta e plantão — Command Center com monitoramento contínuo antes que a interrupção chegue ao usuário.

Segurança

Firewall, segmentação, trilhas de auditoria e SIEM (Elastic) quando necessário — controles com procedimento de resposta.

Telefonia VoIP

Dimensionamento de ramais, QoS na rede e ativos homologados — voz estável sem misturar o projeto com a oferta de PABX virtual.

Experiência

15+ anos em ops de TI

Operação

NOC e Command Center

Processo

ITSM Incident · Problem · Change

Continuidade

DR, backup e monitoramento

Como atuamos

Do diagnóstico ao plantão: o mesmo rigor que a diretoria espera na operação.

Diagnóstico

Leitura de TCO, mapa de riscos e prioridades de 90 dias — clareza para decidir o próximo investimento, do on-premises à nuvem.

Nuvem e dados

AWS e Azure no tamanho da carga: armazenamento, servidores, banco, diretório híbrido e endpoint — backup e restore testados, sem fatura surpresa por desenho.

Operação

NOC/Command Center, ITSM e observabilidade com plantão — alerta, fila e indicador que alimentam decisão, não só o técnico de plantão.

Segurança e voz

Controles de rede, SIEM quando o porte pede, DR e telefonia VoIP — para risco e comunicação não ficarem expostos por omissão.

Como começamos

Um caminho seguro: diagnóstico em 90 dias de rigor, depois operação ou projeto — sem tabela genérica de hosting.

Diagnóstico

Leitura do ambiente

  • Inventário de ativos e contratos
  • Mapa de riscos e TCO no ciclo de vida
  • Prioridades de 90 dias
  • Recomendação nuvem ou on-premises
  • Escopo e critério de aceite da fase seguinte
Falar com a Microcorp

Operação

Rotina assistida

  • NOC / Command Center com limiares e plantão
  • Incident, Problem e Change (ITSM)
  • Observabilidade (alerta útil, não ruído)
  • Backup, DR e teste de restore
  • Relatório e indicadores para decisão
Falar com a Microcorp

Evolução

Projeto sob escopo

  • Migração AWS ou Azure
  • PABX virtual e ramais
  • Endurecimento de perímetro
  • Integrações e desenvolvimento
  • IoT com requisito definido
Falar com a Microcorp

Valores após o diagnóstico — proposta sob medida, não lista de preço genérica.

Contextos em que atuamos

Onde a TI pesa no resultado — perfis de operação, não depoimentos inventados.

Operação industrial

Continuidade no chão de fábrica

Ambiente de produção pede alerta cedo, restore testado e quem conhece a topologia — não um chamado que some na fila.

Serviços e escritório

Nuvem híbrida com critério

Nuvem só reduz TCO quando diretório, backup e acesso remoto são desenhados juntos. Licença a mais, sozinha, não é modernização.

Varejo e unidades distribuídas

Mesmo rito na filial

Rede, voz e fila de incidentes precisam chegar à unidade com o mesmo processo da matriz. Distância geográfica não pode tornar a TI invisível.

Liderança operacional

Quem conduz a Microcorp: Lucas Castanha — mais de 15 anos em operações críticas. Coordena Command Center e traduz disponibilidade, risco e custo em linguagem que a diretoria usa para decidir.

Quando a empresa contrata a Microcorp, contrata alguém que já sustentou plantão, times de suporte e crise sob pressão — com governança, automação e melhoria contínua ligadas ao valor de negócio, não só à fila técnica. Formação em andamento em IA aplicada a negócios e AI engineering a serviço da operação (sem moda de produto).

Command Center, NOC e SRE

Disponibilidade que a operação sente: plantão 24×7, limiares, SLOs e post-mortem — da sala de comando à comunicação com o negócio quando o incidente importa.

Team lead, ITSM e crise

Crise sob controle: liderança de times de suporte com Incident, Problem e Change (ITIL/ITSM) — decisão ágil e comunicação executiva quando o cenário aperta.

Observabilidade, SIEM e SOC

Sinal antes do usuário reclamar: Zabbix, Grafana e Elastic SIEM — ponte entre ops e segurança (visão de SOC) para a interrupção não chegar primeiro ao cliente.

Proteção de dados, DR e endpoint

Continuidade que existe de fato: backup, restore testado e DR — com credenciais AWS em segurança — e endpoint Intune/MDM quando o porte exige padronizar o acesso.

Atuações e entregas

O que essa trajetória em Command Center prepara a operação a fazer — tipos de entrega, sem cases nomeados:

  • SIEM / Elastic Security — deixar detecção, políticas, SSO e controle de acesso (incl. restrição geográfica) prontos para decisão de risco.
  • Observabilidade / APM — tirar telemetria e SLOs do laboratório: integração nuvem→sinal, alertas úteis e passagem de POC para produção.
  • Endpoint (Intune/MDM) — padronizar dispositivos no padrão corporativo, reduzindo exceção e superfície de falha.
  • ITSM / mudança controlada — GMUD, janelas de upgrade e hipercare pós-mudança — mudança sem “surpresa de segunda-feira”.

Certificações e formação

Credenciais AWS alinhadas a segurança, DR e nuvem — e formação que sustenta a operação.

Amazon Web Services

  • AWS Security Champion
  • Data Protection and Disaster Recovery
  • AWS Partner Accreditation (Technical)
  • Amazon Serverless Knowledge

Também: Partner Sales Accreditation (Business), Amazon Business Intelligence Developer e Amazon Q Developer Fundamentals.

Operação e segurança

  • Zabbix 7
  • Elastic SIEM — monitoramento centralizado de segurança
  • Subnetting Cisco (formação CCNA / CCNP)

Formação

  • AWS Solutions Architect (Preparatório de Certificação)
  • MBA em Inteligência Artificial Aplicada a Negócios (FAAP) — em andamento

Idiomas: português (nativo) · inglês (profissional completo)

Perfil no LinkedIn

Fale conosco

Quer tornar o TCO legível, reduzir improvisação sob pressão ou discutir nuvem, NOC, segurança e continuidade com quem opera Command Center? Este site não envia mensagens: o botão abre o seu cliente de e-mail com o endereço da Microcorp.

Falar com a Microcorp

E-mail comercial: contato@microcorp.com.br
Responsável técnico: Lucas Castanha
LinkedIn: lucas-castanha

Aviso de privacidade

Controladora: Microcorp Tecnologia e Serviços Ltda. Este site é estático: não há formulário e nenhuma mensagem passa pelos nossos servidores. O contato é iniciado por você em contato@microcorp.com.br, no seu próprio aplicativo de e-mail.

Não usamos cookies de marketing. O mapa de ameaças da Check Point é de terceiro e só carrega se você solicitar — consulte a política deles. Para direitos da Lei 13.709/2018, escreva para o mesmo e-mail.